Les cyberattaques deviennent dingues en France : pourquoi l’IA de défense et une gouvernance globale sont désormais indispensables
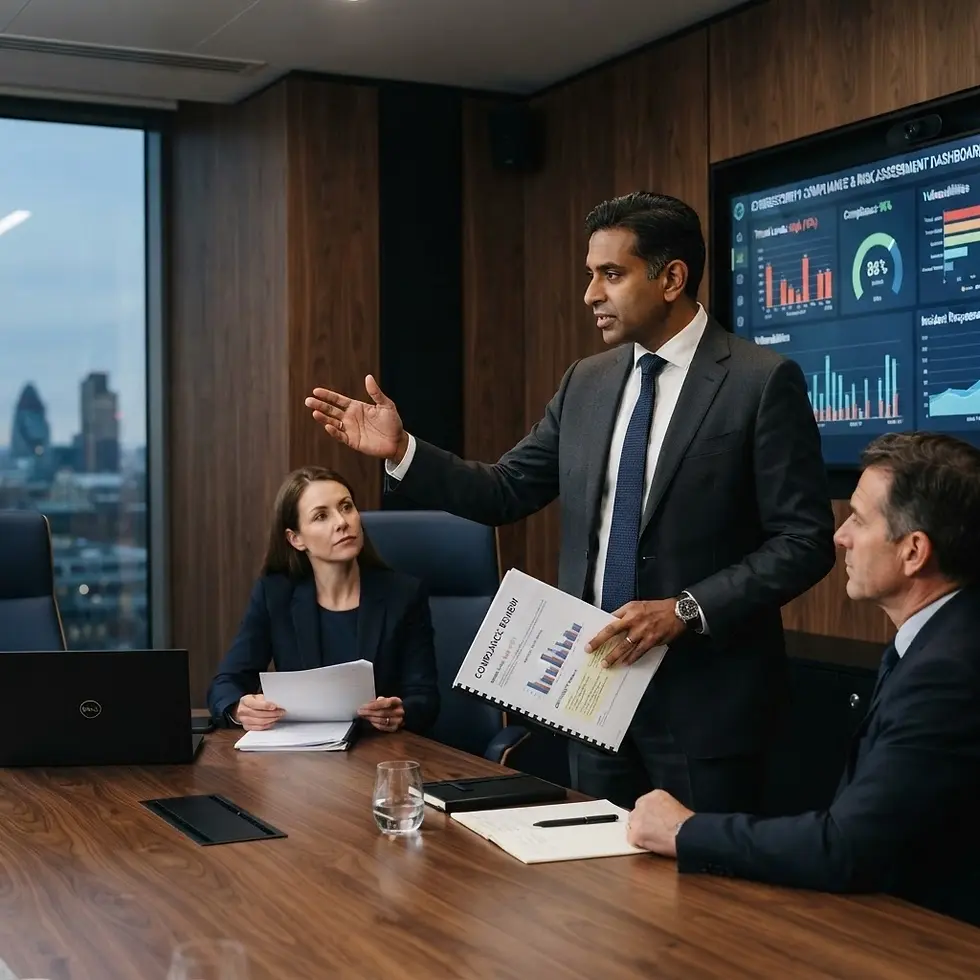
En France, le niveau des cyberattaques a clairement changé de dimension.
Hôpitaux, collectivités, ETI industrielles, groupes de services : plus aucun secteur n’est épargné. Les attaques sont plus **fréquentes**, plus **sophistiquées** et surtout plus **rapides** que les capacités de réaction traditionnelles.
Face à cette nouvelle donne, deux leviers deviennent stratégiques pour les dirigeants :
1. L’IA de défense, pour détecter et contenir les attaques à la vitesse des attaquants.
2. Une gouvernance globale de la cybersécurité, pour aligner la défense avec les enjeux business, réglementaires et financiers.
1. Un paysage de menaces qui explose en France
Les signaux sont clairs :
- Multiplication des ransomwares ciblant les chaînes de valeur complètes (fournisseurs, sous‑traitants, filiales).
- Attaques qui combinent ingénierie sociale, compromission de comptes, mouvements latéraux et exfiltration de données.
- Pression réglementaire croissante avec NIS2, DORA, RGPD, qui impose une vision beaucoup plus structurée du risque cyber.
Pour beaucoup d’entreprises françaises, la cybersécurité reste encore gérée comme un silo technique.
Résultat :
- des décisions prises trop tard,
- des arbitrages budgétaires déconnectés du risque réel,
- et une difficulté à expliquer au COMEX ce qui est vraiment en jeu.
2. L’IA de défense : passer d’une sécurité réactive à une sécurité proactive
L’IA de défense ne remplace pas les équipes, elle augmente leur capacité de détection et de décision.
Concrètement, une IA de défense bien intégrée permet de :
- Détecter plus tôt des comportements anormaux (comptes compromis, mouvements suspects, accès inhabituels).
- Corréler des signaux faibles dispersés dans l’infrastructure (logs, endpoints, réseau, cloud).
- Prioriser les alertes en fonction du risque réel pour les actifs critiques.
- Réduire le temps de réaction en proposant des scénarios de réponse guidés.
Pour un dirigeant, l’enjeu n’est pas de comprendre chaque algorithme, mais de s’assurer que :
- L’IA de défense est alignée sur les actifs les plus critiques (données, opérations, réputation),
- Les tableaux de bord fournis au COMEX sont lisibles : exposition, tendances, résilience, impact potentiel,
- l’IA ne devient pas une “boîte noire”, mais un levier de pilotage intégré à la gouvernance globale.
3. Sans gouvernance globale, l’IA de défense reste un gadget
Beaucoup d’organisations installent des solutions avancées… sans changer leur gouvernance.
Résultat : des outils puissants, mais :
- mal exploités,
- mal intégrés aux processus métiers,
- et peu compris par les décideurs.
Une gouvernance globale de la cybersécurité permet de :
- Relier la cybersécurité aux enjeux stratégiques : croissance, acquisitions, continuité d’activité, réputation.
- Donner au COMEX et au Conseil une vision consolidée : risques, conformité (NIS2, DORA, ISO 27001), plans de remédiation.
- Clarifier les rôles et responsabilités : CISO, DAF, DSI, métiers, direction des risques.
- Intégrer la cybersécurité dans les décisions d’investissement et les priorités de transformation.
L’IA de défense devient alors un **outil au service de cette gouvernance** :
elle alimente les indicateurs, les scénarios de risque, les arbitrages budgétaires et les décisions de résilience.
4. Renforcer la cybersécurité existante : par où commencer ?
Pour une entreprise française déjà équipée (firewalls, EDR, SOC, audits, etc.), la question n’est plus “faut‑il tout refaire ?” mais :
Comment renforcer l’existant avec l’IA de défense et une gouvernance globale ?
Quelques axes concrets :
1. Cartographier les actifs critiques
- Identifier ce qui crée réellement de la valeur : données, processus, systèmes, partenaires.
- Relier chaque actif à des scénarios de menace concrets.
2. Intégrer une IA de défense là où le risque est le plus élevé
- Surveiller en priorité les environnements les plus sensibles (cloud, OT, identités, accès tiers).
- Mettre en place des tableaux de bord orientés risque business, pas seulement technique.
3. Structurer une gouvernance cyber au niveau exécutif
- Mettre en place un comité de gouvernance cyber incluant CISO, DAF, DSI, métiers, direction des risques.
- Aligner les plans cyber avec les exigences NIS2 / DORA / ISO 27001.
- Intégrer la cybersécurité dans les revues de risques et les décisions d’investissement.
4. Former le leadership
- Sensibiliser le COMEX et le Conseil aux nouveaux modèles d’attaque et aux enjeux de responsabilité.
- Travailler sur des scénarios de crise réalistes (attaque ransomware, fuite de données, indisponibilité prolongée).
5. Vers une cybersécurité pilotée comme un actif stratégique
Dans un contexte où les cyberattaques deviennent “dingues” en France, continuer à traiter la cybersécurité comme un simple sujet IT n’est plus tenable.
Les entreprises qui feront la différence seront celles qui :
- utiliseront l’IA de défense pour gagner en vitesse, en visibilité et en priorisation,
- mettront en place une gouvernance globale qui relie cyber, finance, conformité et stratégie,
- considéreront la cybersécurité comme un actif stratégique, au même titre que la marque, les talents ou l’innovation.
En résumé
- Les attaques se multiplient et se complexifient : la France est en première ligne.
- L’IA de défense permet de détecter plus tôt, réagir plus vite et mieux prioriser.
- Sans gouvernance globale, ces outils restent sous‑exploités.
- Renforcer l’existant passe par une vision claire des actifs critiques, une intégration intelligente de l’IA et une implication réelle du leadership.


Commentaires